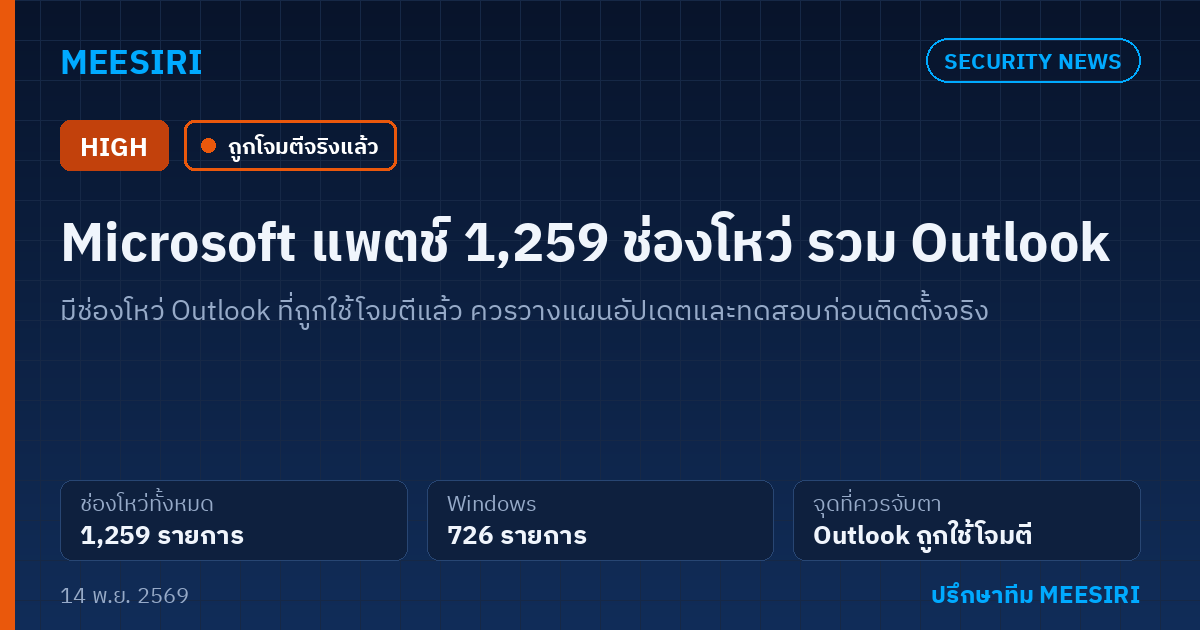
The Hacker News รายงานว่า Microsoft ออกแพตช์ความปลอดภัยเมื่อวันอังคาร ครอบคลุมช่องโหว่รวม 1,259 รายการในซอฟต์แวร์หลายกลุ่ม ในจำนวนนี้มีช่องโหว่ใน Outlook ที่มีรายงานว่าถูกใช้โจมตีแล้ว และอาจทำให้ NTLMv2 hash รั่วไหล องค์กรที่ใช้ Windows และ Microsoft Office จึงควรวางแผนติดตั้งอัปเดตรอบนี้อย่างเป็นระบบ
สรุปสั้นสำหรับผู้บริหาร - ขนาดของรอบนี้: ตามรายงานของ The Hacker News แพตช์รอบนี้ครอบคลุมช่องโหว่ 1,259 รายการ และเป็นเดือนที่สองติดต่อกันที่จำนวนเกิน 1,000 รายการ - จุดที่ควรให้ความสำคัญ: The Hacker News รายงานว่ามีช่องโหว่ใน Outlook ที่ถูกใช้โจมตีแล้ว และอาจทำให้ NTLMv2 hash รั่วไหล - ระบบที่เกี่ยวข้อง: มีทั้ง Windows, Office, SQL Server, SharePoint Server และ Developer Tools - แนวทางปฏิบัติ: จัดลำดับการอัปเดตโดยเริ่มจาก Outlook และ Windows ทดสอบบนเครื่องทดสอบหรือ staging ก่อน แล้วจึงทยอยติดตั้งบนเครื่องใช้งานจริง
เกิดอะไรขึ้น
The Hacker News รายงานเมื่อวันที่ 11 พฤศจิกายน 2026 ว่า Microsoft ออกแพตช์เมื่อวันอังคารสำหรับช่องโหว่รวม 1,259 รายการในผลิตภัณฑ์ต่าง ๆ ของบริษัท และนับเป็นเดือนที่สองติดต่อกันที่จำนวนแพตช์เกิน 1,000 รายการ
The Hacker News แจกแจงจำนวนช่องโหว่ในกลุ่มผลิตภัณฑ์หลักไว้ดังนี้
- Windows 726 รายการ
- Office 174 รายการ
- SQL Server 59 รายการ
- SharePoint Server 27 รายการ
นอกจากนี้ยังมีช่องโหว่ในกลุ่ม Developer Tools และรายงานระบุว่าแพตช์รอบนี้รวมรหัส CVE ที่ไม่ได้ออกโดย Microsoft อีก 165 รายการ
ประเด็นที่ควรจับตาที่สุดคือช่องโหว่ใน Outlook ซึ่ง The Hacker News รายงานว่าถูกใช้โจมตีแล้ว (exploited) และอาจทำให้ NTLMv2 hash ซึ่งเป็นข้อมูลที่ใช้ในการยืนยันตัวตนรั่วไหลออกไปได้ ส่วนรหัส CVE และรุ่นของ Outlook ที่ได้รับผลกระทบนั้น ข้อมูลที่ใช้อ้างอิงในบทความนี้ยังไม่ได้ระบุไว้ ผู้ดูแลระบบจึงควรตรวจสอบรายละเอียดจากประกาศของ Microsoft โดยตรง
ผลกระทบต่อองค์กร
สำหรับองค์กรในไทยที่ใช้ผลิตภัณฑ์ของ Microsoft แพตช์รอบนี้มีผลในหลายด้าน
- ช่องโหว่ที่ถูกใช้โจมตีแล้วใน Outlook: Outlook เป็นโปรแกรมที่พนักงานใช้รับส่งอีเมลทุกวัน การที่มีรายงานว่าช่องโหว่นี้ถูกใช้โจมตีแล้ว องค์กรจึงไม่ควรรอติดตั้งในรอบบำรุงรักษาปกติ หากข้อมูลยืนยันตัวตนรั่วไหล ก็อาจกระทบความปลอดภัยของบัญชีผู้ใช้ในองค์กรได้
- ภาระงานของทีมไอทีที่เพิ่มขึ้น: จำนวนแพตช์ที่เกิน 1,000 รายการติดต่อกันสองเดือน หมายถึงงานทดสอบและติดตั้งที่มากขึ้น องค์กรที่มีทีมไอทีขนาดเล็กอาจต้องจัดลำดับความสำคัญให้ชัดเจน
- ระบบเซิร์ฟเวอร์ที่เกี่ยวข้องกับงานหลัก: SQL Server และ SharePoint Server มักรองรับฐานข้อมูลและเอกสารสำคัญขององค์กร การอัปเดตระบบเหล่านี้จึงต้องวางแผนให้กระทบการให้บริการน้อยที่สุด
สิ่งที่ควรทำตอนนี้
- ตรวจสอบประกาศของ Microsoft: เปิดดูรายละเอียดแพตช์รอบนี้จาก Microsoft เพื่อระบุรหัส CVE ของช่องโหว่ Outlook รุ่นที่ได้รับผลกระทบ และอัปเดตที่เกี่ยวข้อง
- สำรวจระบบในองค์กร: จัดทำรายการเครื่องที่ใช้ Windows, Office และ Outlook รวมถึงเซิร์ฟเวอร์ SQL Server และ SharePoint Server พร้อมรุ่นที่ใช้งานอยู่
- จัดลำดับความสำคัญ: เริ่มจาก Outlook และเครื่องผู้ใช้ทั่วไปที่รับอีเมลจากภายนอก แล้วตามด้วย Windows และเซิร์ฟเวอร์ที่สำคัญ
- ทดสอบก่อนใช้งานจริง: ติดตั้งอัปเดตบนเครื่องทดสอบหรือกลุ่มเครื่อง staging ก่อน เพื่อตรวจว่าโปรแกรมและระบบงานทำงานได้ตามปกติ แล้วจึงทยอยติดตั้งบนเครื่องใช้งานจริง ไม่ควรทดสอบบนระบบ production โดยตรง
- ติดตามผลหลังติดตั้ง: ตรวจสอบว่าเครื่องทุกเครื่องได้รับอัปเดตครบ และเฝ้าระวังความผิดปกติของการเข้าใช้งานบัญชีผู้ใช้
MEESIRI ช่วยอะไรได้
- วางแผนและจัดการอัปเดต (Patch Management): จัดลำดับแพตช์ตามความเสี่ยง ทดสอบบนเครื่อง staging ก่อน แล้วจึงทยอยติดตั้งบนเครื่องใช้งานจริง
- สำรวจและประเมินความเสี่ยง (Vulnerability Assessment): ตรวจสอบรุ่นของ Windows, Office และเซิร์ฟเวอร์ในองค์กร และเทียบกับประกาศของผู้ผลิต
- ดูแลระบบไอทีแบบต่อเนื่อง (Managed IT Services): ติดตามประกาศด้านความปลอดภัยของ Microsoft ทุกเดือน และดูแลเครื่องในองค์กรอย่างสม่ำเสมอ
- ทบทวนการยืนยันตัวตนและบัญชีผู้ใช้ (Identity Review): ตรวจสอบการตั้งค่าบัญชีผู้ใช้และการเข้าใช้งานที่ผิดปกติ
หากองค์กรของคุณต้องการให้ทีมงานช่วยวางแผนติดตั้งแพตช์รอบนี้ หรือประเมินความเสี่ยงจากช่องโหว่ Outlook สามารถติดต่อ MEESIRI เพื่อรับคำปรึกษาได้
แหล่งอ้างอิง
- https://thehackernews.com/2026/11/microsoft-patches-1259-flaws-including.html