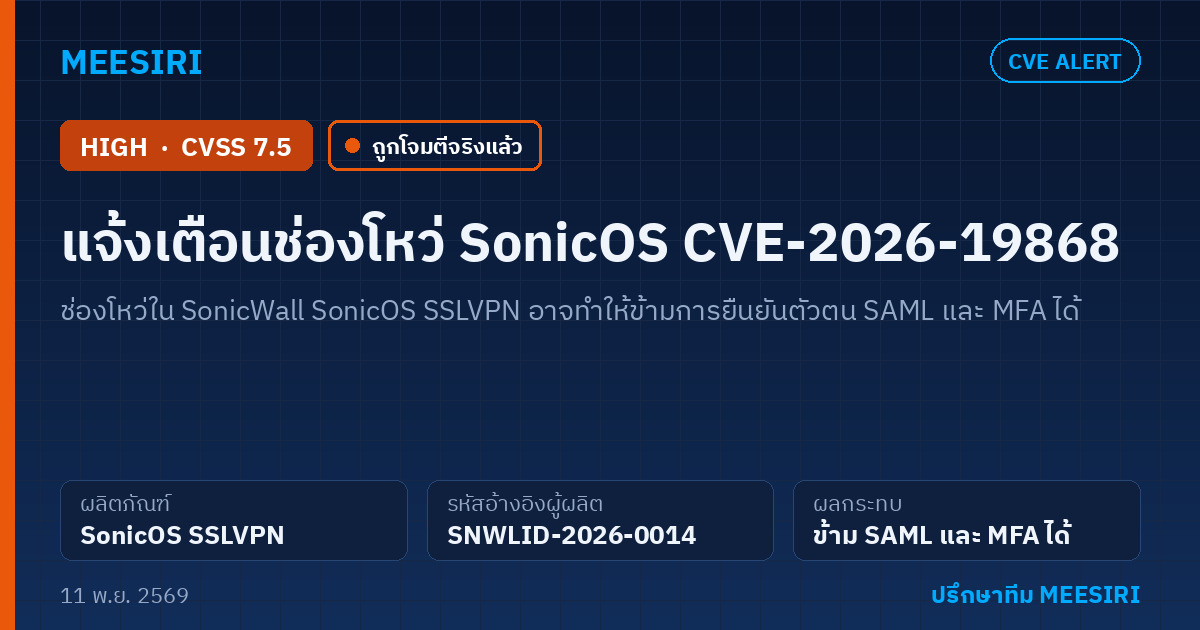
พบช่องโหว่ CVE-2026-19868 ใน SonicWall SonicOS SSLVPN ระดับความรุนแรงสูง (CVSS 7.5) ซึ่งอาจเปิดโอกาสให้ผู้ใช้ที่มีข้อมูลรับรองที่ถูกต้องของช่องทางยืนยันตัวตนทางเลือกสามารถข้ามการควบคุมการยืนยันตัวตนแบบ SAML รวมถึงข้ามการยืนยันตัวตนหลายปัจจัย (MFA) ที่บังคับใช้ผ่าน SAML ได้ ปัจจุบันพบการโจมตีจริง และหน่วยงาน CISA ได้เพิ่มช่องโหว่นี้เข้าสู่บัญชี KEV แล้ว ผู้ดูแลระบบจึงควรประเมินการเปิดใช้งาน SSLVPN ที่เชื่อมต่ออินเทอร์เน็ตและดำเนินการตามคำแนะนำของผู้ผลิตในประกาศ SNWLID-2026-0014 ทันที
สรุปสั้นสำหรับผู้บริหาร - ความเสี่ยง: ช่องโหว่การใช้การยืนยันตัวตนแบบปัจจัยเดียว (Use of Single-factor Authentication หรือ CWE-308) ใน SonicWall SonicOS SSLVPN (คะแนน CVSS 3.1 อยู่ที่ 7.5 ระดับ High) ซึ่งอาจทำให้ข้ามการยืนยันตัวตนแบบ SAML และข้าม MFA ที่บังคับใช้ผ่าน SAML ได้ โดยพบการโจมตีจริงแล้ว - ระบบที่ได้รับผลกระทบ: อุปกรณ์และระบบที่ใช้งาน SonicWall SonicOS SSLVPN - แนวทางปฏิบัติ: ประเมินการเปิดรับการเชื่อมต่อจากอินเทอร์เน็ตของอุปกรณ์ และดำเนินการแก้ไขตามคำแนะนำของผู้ผลิตในประกาศ SNWLID-2026-0014 หรือหยุดใช้งานผลิตภัณฑ์หากไม่มีมาตรการบรรเทาความเสี่ยง - ความเร่งด่วน: แนะนำให้ดำเนินการทันที เนื่องจาก CISA ได้เพิ่มช่องโหว่นี้ในรายการ Known Exploited Vulnerabilities (KEV) เมื่อวันที่ 6 พฤศจิกายน 2026 และกำหนดวันครบกำหนดแก้ไขสำหรับหน่วยงานรัฐบาลกลางสหรัฐฯ ในวันที่ 20 พฤศจิกายน 2026
ช่องโหว่นี้คืออะไร
ข้อมูลจากฐานข้อมูล NVD (เผยแพร่เมื่อวันที่ 6 พฤศจิกายน 2026) ระบุ Vector ของช่องโหว่ CVE-2026-19868 ไว้ที่ CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:L/A:N โดยอ้างอิงตามประกาศด้านความปลอดภัยของ SonicWall รหัส SNWLID-2026-0014
คำอธิบายของ CISA ระบุว่า SonicWall SonicOS SSLVPN มีช่องโหว่เกี่ยวกับการใช้การยืนยันตัวตนแบบปัจจัยเดียว ซึ่งอาจอนุญาตให้ผู้ใช้ที่มีข้อมูลรับรองที่ถูกต้อง (valid credentials) สำหรับวิธีการยืนยันตัวตนทางเลือกอื่น (alternate authentication method) สามารถข้ามการควบคุมการยืนยันตัวตนแบบ SAML ได้ และหากการโจมตีสำเร็จ ยังอาจข้ามการยืนยันตัวตนหลายปัจจัย (MFA) ที่บังคับใช้ผ่าน SAML ได้ด้วย ทั้งนี้ CISA ระบุว่ายังไม่ทราบข้อมูลการนำช่องโหว่นี้ไปใช้ในแคมเปญแรนซัมแวร์ และไม่ได้กำหนดให้ต้องทำ Forensic triage ตามข้อกำหนด BOD 26-04
ใครได้รับผลกระทบ
จากคำอธิบายของ CISA องค์กรที่ควรตรวจสอบเป็นพิเศษ ได้แก่
- มีการเปิดใช้งาน SonicOS SSLVPN: หากองค์กรใช้งานฟีเจอร์ SSLVPN บนอุปกรณ์ SonicWall (CISA แนะนำให้ประเมินการเปิดรับจากอินเทอร์เน็ตของแต่ละอุปกรณ์)
- มีการใช้ SAML ร่วมกับวิธีการยืนยันตัวตนทางเลือก: หากระบบ SSLVPN มีการกำหนดค่าการยืนยันตัวตนแบบ SAML (รวมถึง MFA ที่บังคับใช้ผ่าน SAML) ควบคู่กับวิธีการยืนยันตัวตนทางเลือกอื่น อาจทำให้ผู้ใช้ที่มีข้อมูลรับรองที่ถูกต้องของช่องทางทางเลือกนั้นสามารถข้ามการควบคุมของ SAML และ MFA ได้
สำหรับรายละเอียดรุ่นและเวอร์ชันที่ได้รับผลกระทบ ผู้ดูแลระบบควรตรวจสอบจากประกาศด้านความปลอดภัยของ SonicWall รหัส SNWLID-2026-0014 โดยตรง
วิธีตรวจสอบ
ผู้ดูแลระบบและทีมไอทีสามารถตรวจสอบความเสี่ยงตามกรอบคำแนะนำของ CISA ได้ดังนี้
- ประเมินการเปิดรับการเชื่อมต่อจากอินเทอร์เน็ต (Internet Exposure): ตามคำแนะนำของ CISA ผู้ดูแลระบบควรตรวจสอบอุปกรณ์แต่ละรายการขององค์กรว่ามีการเปิดบริการ SonicOS SSLVPN ให้เข้าถึงได้จากอินเทอร์เน็ตหรือไม่
- ตรวจสอบกับประกาศของผู้ผลิต (SNWLID-2026-0014): ตรวจสอบสถานะอุปกรณ์เทียบกับคำแนะนำของ SonicWall ในประกาศ SNWLID-2026-0014
- ทบทวนการตั้งค่าการยืนยันตัวตนของ SSLVPN: หากองค์กรใช้งาน SAML บน SonicOS SSLVPN ควรตรวจสอบว่ามีการเปิดใช้วิธีการยืนยันตัวตนทางเลือกอื่นควบคู่กันอยู่หรือไม่
วิธีแก้ไขและลดความเสี่ยง
ตามแนวทางที่ CISA กำหนดไว้สำหรับ CVE-2026-19868 องค์กรควรดำเนินการดังต่อไปนี้
- ดำเนินการตามคำแนะนำของผู้ผลิต: ปรับใช้มาตรการบรรเทาความเสี่ยงตามคำแนะนำของ SonicWall ในประกาศ SNWLID-2026-0014
- จัดลำดับความสำคัญตามความเสี่ยง: CISA แนะนำให้ดำเนินการตามแนวทาง BOD 26-04 (Prioritizing Security Updates Based on Risk) และข้อกำหนด Forensics Triage Requirements ที่เกี่ยวข้อง โดยหน่วยงานรัฐบาลกลางสหรัฐฯ มีกำหนดต้องแก้ไขภายในวันที่ 20 พฤศจิกายน 2026
- ระงับการใช้งานหากไม่มีมาตรการบรรเทาความเสี่ยง: CISA แนะนำให้ปฏิบัติตามแนวทาง BOD 26-04 สำหรับบริการคลาวด์ หรือหยุดใช้งานผลิตภัณฑ์หากไม่มีมาตรการบรรเทาความเสี่ยง
MEESIRI ช่วยอะไรได้
สำหรับองค์กรที่ใช้งานอุปกรณ์เครือข่ายและระบบ VPN และต้องการผู้เชี่ยวชาญช่วยตรวจสอบและจัดการความเสี่ยง ทีมงาน MEESIRI พร้อมให้บริการดังนี้
- ประเมินความเสี่ยงการเปิดใช้งาน VPN (VPN Exposure Audit): ตรวจสอบการเปิดใช้งาน SSLVPN ที่เชื่อมต่ออินเทอร์เน็ตและประเมินความเสี่ยงตามประกาศเตือนภัยล่าสุด
- ทบทวนการตั้งค่าการยืนยันตัวตน (SAML & MFA Configuration Review): ตรวจสอบการตั้งค่าการยืนยันตัวตนของระบบ VPN เพื่อป้องกันการข้ามขั้นตอน SAML และ MFA
- ปรับใช้มาตรการลดความเสี่ยงและ Hardening: ดำเนินการตามคำแนะนำของผู้ผลิตอย่างปลอดภัย
- บริการดูแลและเฝ้าระวังระบบไอที (Managed IT & Security Services): ติดตามประกาศแจ้งเตือนจาก CISA KEV และผู้ผลิตเพื่อดูแลระบบขององค์กรอย่างต่อเนื่อง
หากองค์กรของคุณต้องการให้ทีมงานช่วยตรวจสอบระบบ SonicWall SonicOS SSLVPN หรือดำเนินการป้องกันช่องโหว่ CVE-2026-19868 สามารถติดต่อ MEESIRI เพื่อรับคำปรึกษาได้ทันที
แหล่งอ้างอิง
- https://psirt.global.sonicwall.com/vuln-detail/SNWLID-2026-0014
- https://nvd.nist.gov/vuln/detail/CVE-2026-19868
- https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-19868