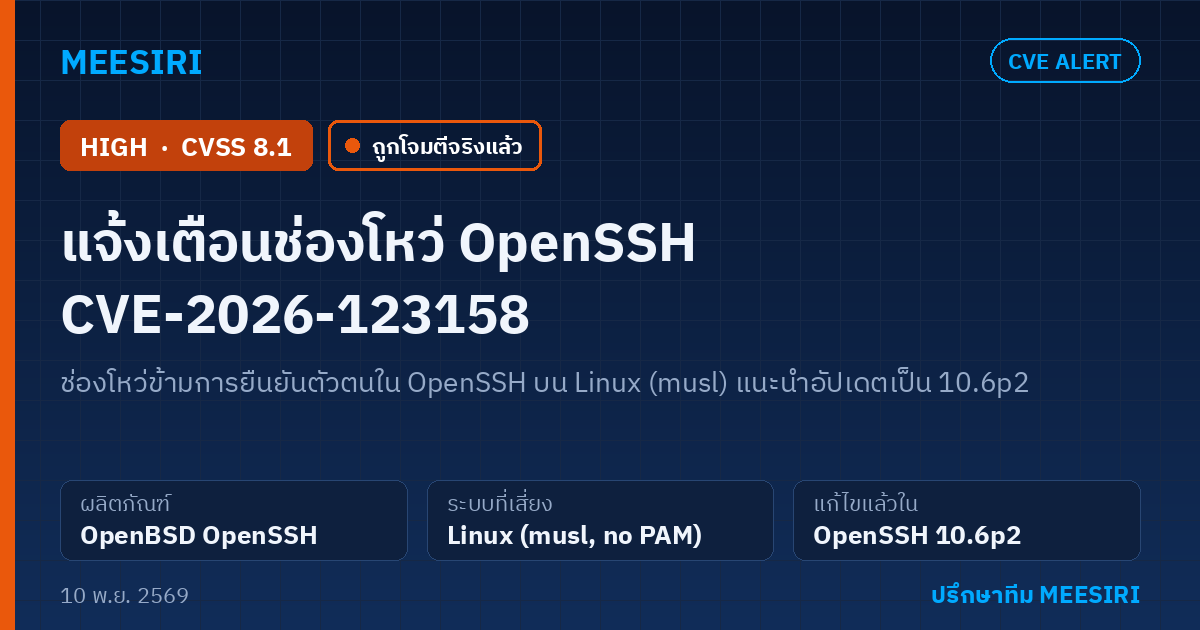
ระบบเซิร์ฟเวอร์ Linux ที่ใช้งาน OpenBSD OpenSSH ร่วมกับไลบรารี musl libc โดยไม่ได้เปิดใช้งาน PAM (เช่น Alpine Linux) กำลังเผชิญกับช่องโหว่ CVE-2026-123158 ซึ่งมีความรุนแรงระดับสูง (High) และอาจทำให้ผู้โจมตีข้ามขั้นตอนการยืนยันตัวตนด้วยรหัสผ่าน (authentication bypass) ได้ ปัจจุบันพบการโจมตีจริง และหน่วยงาน CISA ได้เพิ่มช่องโหว่นี้เข้าสู่บัญชี KEV แล้ว ผู้ดูแลระบบจึงควรอัปเดตเป็น OpenSSH 10.6p2 หรือแพ็กเกจเวอร์ชันที่ได้รับการแก้ไข พร้อมทั้งรีสตาร์ทบริการ sshd หรือปิดการเข้าสู่ระบบด้วยรหัสผ่านทันที
สรุปสั้นสำหรับผู้บริหาร - ความเสี่ยง: ช่องโหว่การจัดการค่าสถานะหรือค่าส่งกลับที่ไม่คาดคิด (Unexpected Status Code or Return Value) ใน OpenBSD OpenSSH บน Linux (คะแนน CVSS 3.1 อยู่ที่ 8.1 ระดับ High) ซึ่งอาจทำให้ผู้โจมตีข้ามการยืนยันตัวตนด้วยรหัสผ่านผ่านบริการ
sshdได้ และพบการโจมตีจริงแล้ว - ระบบที่ได้รับผลกระทบ: ระบบ Linux ที่ใช้musllibc และรันsshdโดยไม่ใช้ PAM (เช่น Alpine Linux เวอร์ชัน 3.16 ถึง 3.24 และ edge รวมถึงอิมเมจtiny-cloudเวอร์ชัน 3.18.11 ถึง 3.24.3) ที่ตั้งค่าPasswordAuthentication yes- แนวทางปฏิบัติ: อัปเดตเป็น Portable OpenSSH 10.6p2 หรือแพ็กเกจที่ได้รับการแก้ไขตามสายเวอร์ชัน แล้วสั่งรีสตาร์ทบริการsshdหรือตั้งค่าPasswordAuthentication no- ความเร่งด่วน: แนะนำให้ดำเนินการทันที เนื่องจาก CISA ได้เพิ่มช่องโหว่นี้ในรายการ Known Exploited Vulnerabilities (KEV) เมื่อวันที่ 9 พฤศจิกายน 2026 และกำหนดวันครบกำหนดแก้ไขสำหรับหน่วยงานรัฐบาลกลางสหรัฐฯ ในวันที่ 12 พฤศจิกายน 2026
ช่องโหว่นี้คืออะไร
CVE-2026-123158 เป็นช่องโหว่ใน OpenBSD OpenSSH บนระบบปฏิบัติการ Linux ที่มีคะแนนความรุนแรงตามมาตรฐาน CVSS 3.1 อยู่ที่ 8.1 ระดับ High (Vector: CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H) โดยข้อมูลจาก NVD เผยแพร่เมื่อวันที่ 5 พฤศจิกายน 2026 ช่องโหว่นี้ถูกรายงานโดย Özgün Kültekin จากบริษัท Wakefield (wakefield.co)
ตามข้อมูลจาก OpenSSH และ Alpine Linux ปัญหาเกิดจากการตรวจสอบรหัสผ่านของ sshd ที่คอมไพล์โดยไม่ใช้ PAM บนระบบ Linux ที่ใช้ musl libc ซึ่งในบางเงื่อนไขอาจทำให้ผู้โจมตีเข้าสู่ระบบได้โดยไม่ต้องทราบรหัสผ่าน
เมื่อวันที่ 9 พฤศจิกายน 2026 หน่วยงาน CISA ได้เพิ่ม CVE-2026-123158 เข้าสู่รายการ Known Exploited Vulnerabilities (KEV) หลังพบการโจมตีจริง ทั้งนี้ยังไม่ทราบข้อมูลการนำไปใช้ร่วมกับแคมเปญแรนซัมแวร์
อัปเดตสถานการณ์การโจมตี: The Hacker News รายงานเมื่อวันที่ 6 พฤศจิกายน 2026 โดยอ้างอิงข้อมูลจาก Previdian ว่าพบผู้โจมตีพยายามใช้ประโยชน์จากช่องโหว่นี้ ซึ่งมีชื่อเรียกว่า SSHole (หรือ *sshole) โดยพาดหัวข่าวของ The Hacker News ระบุว่าการโจมตีเกิดขึ้นภายในไม่กี่ชั่วโมงหลังการเปิดเผยช่องโหว่ และผู้โจมตีได้สิทธิ์ root บนระบบล่อจับผู้โจมตี (Honeypot) ข้อมูลนี้ชี้ว่าองค์กรมีเวลาจำกัดในการแก้ไขหลังช่องโหว่ถูกเปิดเผย
ใครได้รับผลกระทบ
ตามประกาศเตือนภัยของ Alpine Linux ระบบจะได้รับผลกระทบเมื่อเข้าเงื่อนไขต่อไปนี้ครบทุกข้อ
- ใช้งาน
sshdโดยไม่ใช้ PAM บนระบบmusllibc: ใช้แพ็กเกจopenssh-serverของ Alpine Linux (ที่สร้างโดยไม่มี PAM) หรือใช้openssh-server-pamแต่ตั้งค่าUsePAM no - เปิดใช้การยืนยันตัวตนด้วยรหัสผ่าน: ตั้งค่า
PasswordAuthentication yes(ค่าเริ่มต้นของ OpenSSH) - มีบัญชีผู้ใช้ที่ฟิลด์รหัสผ่านเป็น
*: ได้แก่ บัญชีrootใน Alpine ตั้งแต่ประมาณเวอร์ชัน 3.16 (จะเข้าถึงได้หากตั้งค่าPermitRootLogin yes) บัญชีที่ใช้เฉพาะ SSH key ซึ่งสร้างด้วยadduserโดยไม่ตั้งรหัสผ่านหรือใช้usermod -p '*'บัญชีจาก directory service ผ่านmusl-nscd(nslcd,winbind,sssd) และบัญชีalpineในอิมเมจtiny-cloudทางการ (เวอร์ชัน 3.18.11 ถึง 3.24.3) ที่มีสิทธิ์ใช้งานdoasโดยไม่ต้องใช้รหัสผ่าน - มีอย่างน้อยหนึ่งบัญชีในเครื่องที่ใช้รหัสผ่านแฮชแบบ
$5$หรือ$6$: สำหรับอิมเมจtiny-cloudจะปลอดภัยเมื่อบูตครั้งแรก แต่จะเกิดความเสี่ยงทันทีที่มีการตั้งรหัสผ่านคอนโซลหรือเพิ่มผู้ใช้ที่มีรหัสผ่านแบบแฮช$6$
เวอร์ชันของ Alpine Linux ที่ได้รับผลกระทบครอบคลุมตั้งแต่ 3.21 ถึง 3.24 และ edge รวมถึงเวอร์ชันเก่า 3.16 ถึง 3.20 ส่วนระบบที่ไม่ได้รับผลกระทบ ได้แก่ คอนเทนเนอร์ที่ไม่ได้รัน sshd ระบบที่ตั้งค่า PasswordAuthentication no (รวมถึงอิมเมจที่ตั้งค่าผ่าน cloud-init) ระบบที่ใช้ openssh-server-pam ร่วมกับ UsePAM yes บัญชีที่ถูกล็อกด้วยเครื่องหมาย ! ใน /etc/shadow และระบบที่ไม่มีแฮชรหัสผ่านรูปแบบ $
วิธีตรวจสอบ
ผู้ดูแลระบบสามารถตรวจสอบระบบตามคำแนะนำของ Alpine Linux ดังนี้
- ตรวจสอบการตั้งค่า
sshd: รันคำสั่งsshd -T | grep -i passwordauthenticationเพื่อดูว่าระบบเปิดใช้งานpasswordauthentication yesหรือไม่ - ตรวจสอบบันทึกเหตุการณ์ (Log): ตรวจสอบไฟล์
/var/log/messagesเพื่อหาบรรทัดของsshdที่ระบุว่าAccepted passwordสำหรับบัญชีที่ไม่มีรหัสผ่าน เช่นalpine,rootหรือบัญชีที่ใช้เฉพาะ SSH key - ตรวจสอบความผิดปกติในระบบ: ตรวจสอบประวัติการใช้
doasบัญชีผู้ใช้ที่สร้างใหม่ ไฟล์ที่ถูกแก้ไข และรายการauthorized_keysบนเครื่องที่เปิดพอร์ตออกสู่ภายนอก หากไม่สามารถตัดความเป็นไปได้ที่จะถูกบุกรุก ให้ถือว่าเครื่องนั้นไม่ปลอดภัย
วิธีแก้ไขและลดความเสี่ยง
ทีมพัฒนา OpenSSH ได้ออกเวอร์ชัน 10.6p2 เมื่อวันที่ 5 พฤศจิกายน 2026 เพื่อป้องกันปัญหานี้ใน sshd โดยผู้ดูแลระบบสามารถดำเนินการแก้ไขได้ดังนี้
- อัปเดตแพ็กเกจ OpenSSH และรีสตาร์ท
sshd: บน Alpine Linux ให้รันคำสั่งapk upgrade -U -aเพื่ออัปเดตเป็นแพ็กเกจที่แก้ไขแล้ว ได้แก่ edge เป็น10.6_p2-r0, สาย 3.24 เป็น10.3_p1-r2, สาย 3.23 เป็น10.2_p1-r1, สาย 3.22 เป็น10.0_p1-r11, สาย 3.21 เป็น9.9_p2-r1(รวมอยู่ใน Alpine 3.21.10, 3.22.8, 3.23.8 และ 3.24.4) สำหรับสายเวอร์ชันเก่า 3.16–3.20 Alpine ได้ออกแพ็กเกจที่แก้ไขแล้วเช่นกัน (ดูรายละเอียดในประกาศของ Alpine) สำหรับอิมเมจtiny-cloudที่สร้างตั้งแต่เวอร์ชัน 3.21.10, 3.22.8, 3.23.8 และ 3.24.4 ขึ้นไปจะมีแพ็กเกจที่แก้ไขแล้วมาให้ในตัว หลังการอัปเดต ต้องสั่งรีสตาร์ทบริการsshdด้วยคำสั่งrc-service sshd restartเสมอ เนื่องจากการอัปเดตแพ็กเกจเพียงอย่างเดียวจะไม่แทนที่โปรเซสsshdที่กำลังทำงานอยู่ - ปิดการยืนยันตัวตนด้วยรหัสผ่าน (หากยังไม่สามารถอัปเดตได้):
ตรวจสอบว่าสามารถเข้าใช้งานด้วย SSH key ได้ปกติ จากนั้นตั้งค่า
PasswordAuthentication noใน/etc/ssh/sshd_configหรือสร้างไฟล์ใน/etc/ssh/sshd_config.d/00-no-passwords.conf(สำหรับ Alpine 3.19 ขึ้นไป) แล้วตรวจสอบด้วยsshd -tก่อนสั่งrc-service sshd restart
MEESIRI ช่วยอะไรได้
สำหรับองค์กรที่ใช้งานเซิร์ฟเวอร์ Linux คอนเทนเนอร์ หรือระบบคลาวด์ และต้องการผู้เชี่ยวชาญช่วยตรวจสอบและลดความเสี่ยง ทีมงาน MEESIRI พร้อมให้บริการดังนี้
- ตรวจสอบการตั้งค่าและประเมินความเสี่ยง (SSH & Linux Audit): ตรวจสอบเวอร์ชัน OpenSSH การตั้งค่า
sshdและโครงสร้างบัญชีผู้ใช้บนเซิร์ฟเวอร์ Linux และอิมเมจคลาวด์ขององค์กร - อัปเดตแพตช์และปรับแต่งความปลอดภัย (Emergency Patching & Hardening): อัปเดตแพ็กเกจ OpenSSH รีสตาร์ทบริการอย่างปลอดภัย และตั้งค่า
sshdให้ใช้เฉพาะ SSH key ตามแนวทางปฏิบัติที่ดี - ตรวจสอบร่องรอยการบุกรุก (Log & Compromise Review): ตรวจสอบบันทึกใน
/var/log/messagesประวัติการใช้doasและรายการauthorized_keysเพื่อค้นหาความผิดปกติ - บริการดูแลและเฝ้าระวังระบบ (Managed IT & Security Monitoring): ดูแลการอัปเดตแพตช์ความปลอดภัยของเซิร์ฟเวอร์และแจ้งเตือนช่องโหว่สำคัญอย่างต่อเนื่อง
หากองค์กรของคุณต้องการให้ทีมงานช่วยตรวจสอบเซิร์ฟเวอร์ Linux หรือดำเนินการป้องกันช่องโหว่ CVE-2026-123158 สามารถติดต่อ MEESIRI เพื่อรับคำปรึกษาได้ทันที
แหล่งอ้างอิง
- https://www.openssh.org/releasenotes.html
- https://alpinelinux.org/posts/2026-11-05-openssh-password-authentication-bypass/
- https://github.com/openssh/openssh-portable/commit/4353fdc43ef646c43a8dda7025cc1a898caf1482
- https://nvd.nist.gov/vuln/detail/CVE-2026-123158
- https://thehackernews.com/2026/11/hackers-exploited-openssh-sshole-flaw.html